Tempo de leitura: 15 min
Escolher um fornecedor de outsourcing T&M raramente encalha por falta de opções. Ora, encalha porque a área de compras não consegue perceber se o modelo de contratação encaixa no trabalho, e porque a maioria das conversas com fornecedores premeia a confiança comercial em vez da infraestrutura de entrega.
- 4
- Modelos que os compradores confundem entre si
- 3
- Certificações que são um mínimo e não um bónus
- 4
- Perguntas que expõem a infraestrutura real
- 4
- Sinais de alarme que encerram a conversa
Assim, este artigo trata da seleção e não da mecânica. Se precisa do contrato em si, o nosso guia sobre o contrato de time and materials cobre wrap rates, cláusulas e controlo de alterações, enquanto as vantagens do preço T&M explicam porque escolher o modelo. O que segue é como distinguir um fornecedor real de um fornecedor plausível.
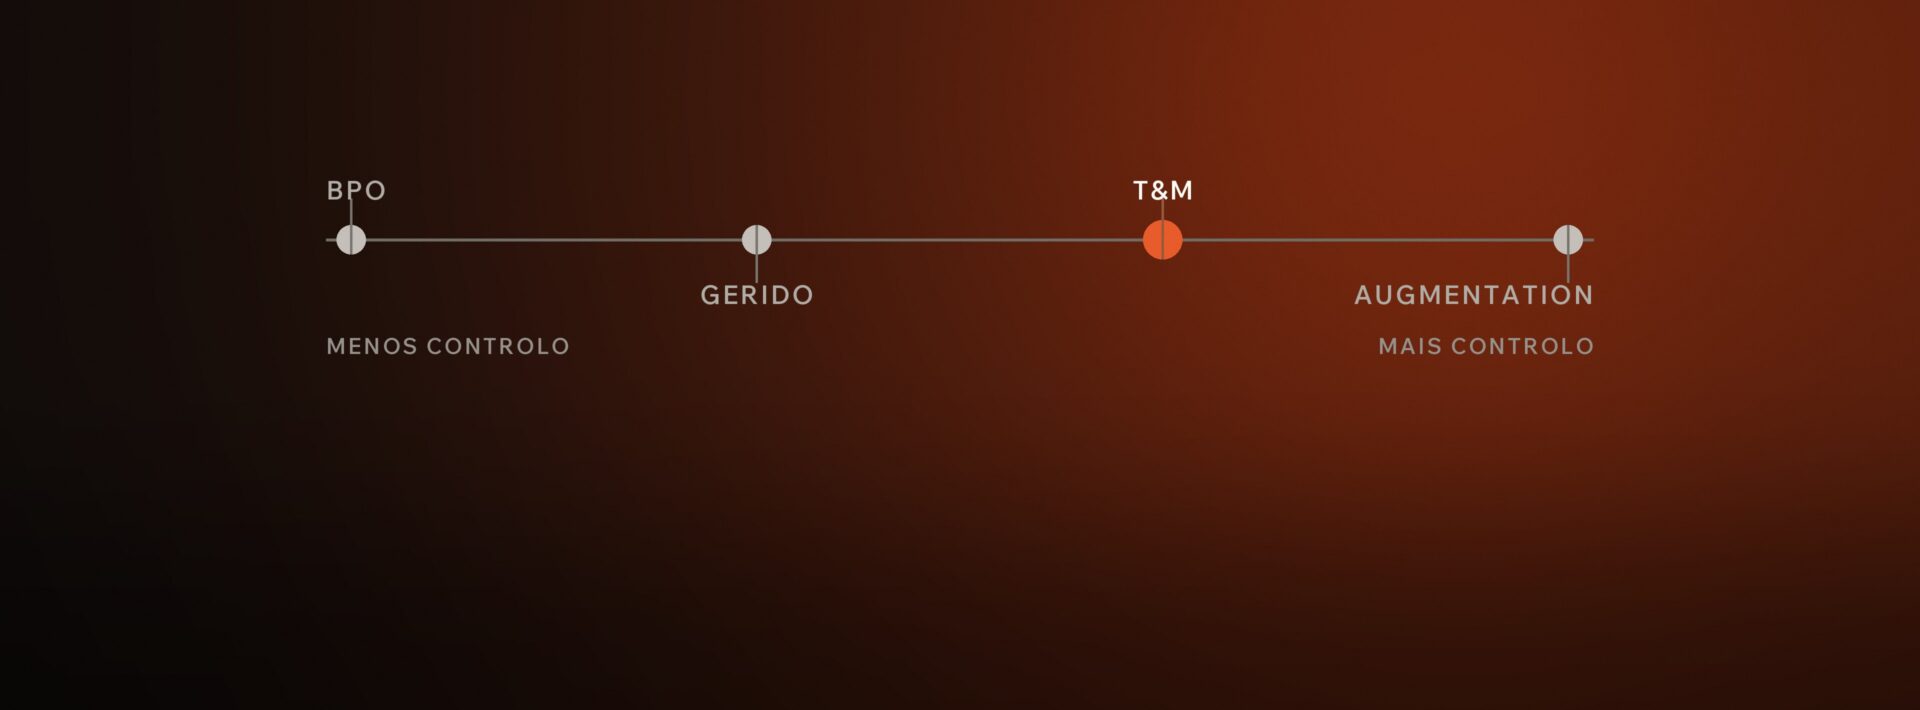
Os quatro modelos entre os quais fica um fornecedor de outsourcing T&M
Na prática, a maioria dos contratos desajustados começa aqui. Uma equipa assina managed services à espera da flexibilidade do T&M e depois encontra restrições rígidas de SLA na primeira vez que o âmbito se move.
| Modelo | Controlo do cliente | Base de preço | Risco de entrega |
|---|---|---|---|
| BPO | Baixo | Processo ou transação | Fornecedor |
| Managed services | Médio | Resultado, sob SLA | Fornecedor, definido por SLA |
| Outsourcing T&M | Médio a elevado | Input, horas registadas | Cliente |
| Staff augmentation | Elevado | Input, por pessoa | Cliente |
Deslize a tabela para o lado para ver todas as colunas.
Em termos práticos, o T&M fica entre a augmentation e os managed services. Já o controlo varia conforme o fornecedor monte uma equipa dedicada completa ou forneça especialistas isolados, mas a faturação mantém-se baseada em input. O knowledge process outsourcing acrescenta outra camada para trabalho analítico especializado, embora normalmente cobre por resultados e não por horas, o que na prática o aproxima dos managed services.
Quem carrega o risco, e porque isso decide a sua governação
De facto, no T&M o cliente mantém o risco de entrega, porque o fornecedor vende esforço e não resultados. Por outro lado, nos managed services o fornecedor assume risco definido por SLA e tem de cumprir compromissos operacionais. No outsourcing completo o fornecedor é dono da entrega de forma mais integral.
Por conseguinte, o modelo serve clientes que precisam de capacidade externa mantendo o controlo técnico. Quando ninguém internamente consegue sustentar essa governação, um arranjo gerido é a escolha honesta, e trabalhamos esse compromisso no nosso artigo sobre o modelo de equipa gerida.
Adequar o modelo ao projeto
Seguem-se quatro regras práticas, embora nenhuma seja absoluta.
- T&M quando os requisitos vão evoluir durante a entrega, o que descreve a maior parte do trabalho de software de vários meses.
- Preço fixo quando o âmbito está congelado, documentado e é genuinamente improvável que mude.
- Managed services quando a continuidade operacional importa mais do que a velocidade de funcionalidades.
- Staff augmentation para lacunas de uma função em que a competência em falta está bem definida e a integração é simples.
Como fatura um fornecedor de outsourcing T&M
Em geral, dominam duas estruturas. A faturação horária serve para trabalho pontual ou de excedente, enquanto as tarifas mensais por FTE servem para engenheiros dedicados e dão mais previsibilidade ao orçamento trimestral. Além disso, um fornecedor competente oferece as duas e diz-lhe qual encaixa no tamanho do seu projeto, em vez de recorrer por defeito à que prefere.
| Região | Tarifa horária indicativa |
|---|---|
| Nearshore | 33 a 95 USD |
| Offshore | 18 a 55 USD |
| IA, migração cloud, cibersegurança | Um prémio acima do intervalo, citado perto dos 15 a 30 por cento |
Contudo, a senioridade, a localização e a especialização explicam quase toda a variação. Portanto, trate esses intervalos como indicativos e confirme com propostas atuais, já que o mercado se move. Note-se que o prémio de especialização aplica-se independentemente da geografia, porque competência pronta para produção nessas áreas é genuinamente escassa em todo o lado e não caro num sítio.
Em primeiro lugar, tetos de despesa ao nível do sprint. Um fluxo de aprovação de pedidos de alteração que corre antes de novo âmbito entrar no sprint. Depois, visibilidade em tempo real das horas consumidas face ao orçamento aprovado. E registos semanais de horas em vez de uma fatura mensal que chega depois do estrago. Um fornecedor sem isto é um risco orçamental e não um parceiro de entrega, e a ausência de reporte e de tetos é a causa mais comum de derrapagens em trabalho baseado em input.
SLAs a exigir a um fornecedor de outsourcing T&M
Antes de mais, é aqui que se separa um fornecedor credível de outro que vende flexibilidade como sinónimo de vaguidade. Isto é, neste modelo o SLA tem de cobrir a qualidade do esforço e não apenas as horas registadas, porque as horas registadas são a única coisa que certamente será reportada com exatidão.
Naturalmente, quatro métricas pertencem ao contrato e não a uma apresentação de arranque.
- Objetivo de velocidade de sprintAcordado depois de uma linha de base e não prometido antes, e expresso como comprometido face a concluído em vez de produção bruta.
- Taxas de defeito e de retrabalhoUm limite aceitável, por escrito. Sem ele, "entregámos as horas" torna-se uma defesa a que não se pode responder.
- Tempo de integração de um novo recursoPorque uma substituição a meio do projeto é normal, e o custo de uma lenta recai no seu calendário.
- Prazo de reporteCom que rapidez os registos de horas e os resumos de sprint chegam até si. Reporte atrasado retira-lhe a capacidade de agir.
Além disso, exija uma referência de produtividade no primeiro sprint para cada engenheiro integrado. Um fornecedor que resiste a quantificar isto antes da assinatura está a dizer-lhe algo útil antes de lhe ter pago um cêntimo.
O mínimo de segurança para qualquer fornecedor de outsourcing T&M
No caso de projetos com base nos EUA, a SOC 2 Type II é um mínimo e não um extra. Já a documentação HIPAA é indispensável em trabalho ligado à saúde, e a ISO 27001 sinaliza governação de segurança madura em qualquer setor, independentemente de o projeto tocar diretamente dados regulados.
Além das certificações, duas cláusulas contam igualmente. Os direitos de auditoria devem constar de forma explícita, e o mesmo se aplica a uma janela de notificação de violação de dados acordada por escrito em vez de deixada ao que a política do fornecedor disser na altura.
Note-se que os prazos de notificação variam por regulamento, por isso acorde o seu face às suas próprias obrigações. Isto é orientação geral e não aconselhamento jurídico, pelo que merece revisão por advogado para o seu setor e jurisdição.
Avaliar o fornecedor: perguntas e sinais de alarme
Assim, nas entrevistas comece pelas perguntas que expõem infraestrutura em vez de confiança. Ainda assim, a especificidade da resposta importa mais do que o seu conteúdo.
- Em quanto tempo consegue montar cinco engenheiros numa stack concreta? Uma resposta real inclui uma limitação. Uma resposta comercial inclui um superlativo.
- Qual é o tempo médio entre sourcing e um primeiro sprint produtivo? Peça uma média documentada em vez de uma estimativa.
- Como lidam com alterações ao rate card a meio do projeto? O processo importa mais do que a promessa de não as fazer.
- Pode mostrar um relatório de horas de um cliente atual? Note-se que anonimizado serve. A recusa é informativa.
Por fim, do outro lado, há quatro padrões que devem encerrar a conversa. Primeiro, a recusa em conceder direitos de auditoria. Linguagem vaga de SLA sobre registo de horas, sem definições associadas. Também a ausência de caminho de escalamento quando a qualidade de entrega cai. E rate cards que agrupam níveis de senioridade sem detalhe individual, o que torna impossível saber o que está realmente a comprar.
Em conclusão, um fornecedor que resiste à transparência num contrato baseado em input não é um parceiro. É, isso sim, um centro de custo à espera de o surpreender depois da assinatura, e a surpresa chega sempre na hora da fatura e não no arranque.
A grelha de shortlisting
Por isso, avalie cada candidato pelos mesmos cinco critérios antes do RFP. Cada um corresponde a um modo de falha concreto que os compradores encontram depois de assinar.
| Critério | Modo de falha que previne |
|---|---|
| Profundidade das certificações | Falhar a sua auditoria por causa da deles |
| Rapidez a montar equipa | Esperar semanas por um primeiro CV qualificado |
| Transparência de faturação e reporte | Uma fatura mensal em que lhe pedem para confiar |
| Experiência no seu setor | Pagar para os engenheiros aprenderem o seu regulador |
| Flexibilidade de tarifas e contrato | Atrito na primeira alteração de âmbito |
Perguntas Frequentes
Qual é a principal diferença entre T&M e preço fixo?
Quanto custa habitualmente o outsourcing T&M?
Que cláusulas devo exigir num contrato T&M?
O outsourcing T&M é arriscado para o cliente?
Que certificações de segurança deve ter um fornecedor T&M?
Escolher um fornecedor de outsourcing T&M começa antes da primeira chamada
Em suma, as equipas que tiram mais partido deste modelo definem os KPIs antes do primeiro sprint, exigem direitos de auditoria desde o primeiro dia, e escolhem fornecedores com governação de segurança documentada e experiência real no domínio. Contudo, nada disso acontece durante uma conversa com fornecedores. Acontece antes.
Portanto, construa primeiro a grelha e só depois convide fornecedores a serem medidos por ela. Sobre a seleção de parceiros em geral, veja o nosso guia sobre escolher o parceiro de outsourcing certo, sobre retirar valor de um contrato estruturado, maximizar o ROI em outsourcing de TI, e sobre porque este modelo continua a crescer, porque o outsourcing de engenheiros de TI ganha seguidores.
Marque uma chamada e revemos os seus critérios, requisitos de conformidade e prazos antes de começar o processo.
Marcar uma reunião